IREX - Passer d'une CA privée à une CA publique
Découvrez pourquoi une CA privée ne devient pas une CA publique par simple reconfiguration, et quelles exigences la confiance publique impose.
1. Introduction
2. CA privée et CA publique
3. Passage d'une CA privée à une CA publique
4. Conclusion
5. Voir aussi
1. Introduction
Une autorité de certification privée (CA privée) permet à une organisation de sécuriser ses communications internes, ses API, ses microservices ou ses équipements avec des certificats qu'elle émet et contrôle elle-même. Il est alors tentant de se demander si cette CA privée peut, à terme, devenir une CA reconnue publiquement.
Il est essentiel de distinguer clairement la confiance privée de la confiance publique : ces deux modèles reposent sur des mécanismes et des exigences fondamentalement différents. Cet article présente ces deux modèles, puis explique pourquoi et comment une organisation peut, ou non, envisager le passage de l'un à l'autre.
2. CA privée et CA publique
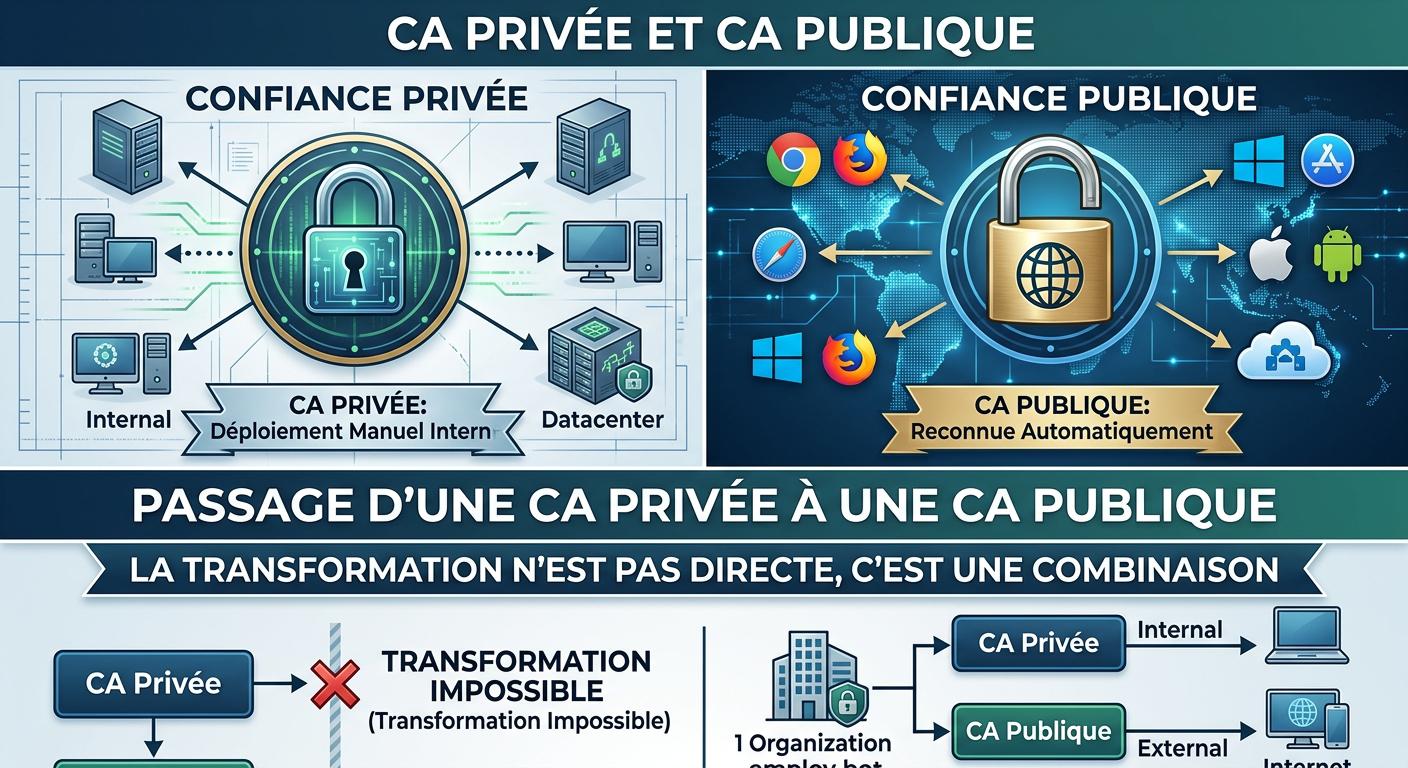
Dans une CA privée, la confiance est établie par l'organisation elle-même. Le certificat racine est déployé explicitement dans les magasins de confiance des systèmes internes (serveurs, postes de travail, conteneurs, équipements). Seuls les systèmes configurés pour faire confiance à cette racine valideront les certificats émis. La portée de la confiance est donc limitée au périmètre contrôlé par l'organisation.
Les CA publiques, elles, ne délivrent pas de certificats pour des noms de domaine non publics, par exemple *.internal, ni pour des adresses IP privées. C'est précisément l'un des cas où une CA privée peut être utilisée.
Dans le modèle public (WebPKI), les certificats sont reconnus automatiquement par les navigateurs, systèmes d'exploitation et applications grand public. Cela repose sur l'inclusion préalable du certificat racine de la CA dans les programmes de confiance et magasins de certificats racines des fournisseurs de systèmes d'exploitation, navigateurs et applications concernés (Mozilla, Google Chrome, Microsoft, Apple, etc.).
3. Passage d'une CA privée à une CA publique
Une CA privée ne se « transforme » pas en CA publique par simple reconfiguration technique. L'accès à la confiance publique implique de satisfaire un ensemble d'exigences externes, de passer des audits et de suivre des processus d'inclusion et de gouvernance qui vont bien au-delà de l'exploitation d'une CA interne. La plupart des organisations n'ont d'ailleurs aucun besoin de rendre leur CA privée de confiance publique.
Pour obtenir l'inclusion de sa racine dans les magasins de confiance, une CA doit notamment :
- Se conformer aux Baseline Requirements du CA/Browser Forum.
- Passer des audits indépendants réguliers (WebTrust, ETSI ou équivalents).
- Respecter les exigences applicables en matière de Certificate Transparency (CT) pour les certificats concernés.
- Respecter des politiques strictes de protection des clés, de journalisation et de gestion des incidents.
- Suivre les processus d'inclusion propres à chaque programme racine (Mozilla, Chrome Root Program, Microsoft, Apple, etc.).
Ces exigences sont exigeantes, coûteuses et soumises à un contrôle continu. Les exigences du WebPKI ne s'appliquent pas de la même manière aux PKI strictement internes dont les certificats ne sont pas destinés à être publiquement approuvés.
Lorsqu'une organisation souhaite disposer à la fois de certificats internes et de certificats publics, la pratique courante consiste à utiliser une CA privée pour le périmètre interne et des certificats délivrés par une CA publique reconnue pour les services exposés sur Internet.
4. Conclusion
La distinction entre confiance privée et confiance publique est structurante. La confiance publique repose sur des exigences externes strictes et des processus d'inclusion dans les magasins de confiance des éditeurs. Elle ne constitue pas une simple évolution d'une CA privée.
Pour de nombreuses organisations, il est pertinent de conserver une CA privée limitée à son périmètre de confiance interne et de recourir à une CA publique reconnue pour les services exposés sur Internet.
No comments yet. Start a new discussion.