IREX - Les risques liés à l'implémentation d'une CA privée
Découvrez les principaux risques d'une CA privée (compromission des clés, indisponibilité, mauvaise gestion du cycle de vie) et les bonnes pratiques pour les limiter.
1. Introduction
2. Les risques liés à l'implémentation d'une CA privée
2.1 Principaux risques
2.2 Bonnes pratiques pour limiter ces risques
3. Conclusion
4. Voir aussi
1. Introduction
Une autorité de certification privée (CA privée) permet à une organisation de générer, gérer et révoquer ses propres certificats au sein d'une infrastructure de confiance qu'elle contrôle. Elle répond à des besoins que les certificats publics ne couvrent pas, comme les noms de domaine non publics, les adresses IP réservées ou l'automatisation à grande échelle de certificats à durée de vie courte.
Cette approche apporte de la flexibilité, mais elle transfère à l'organisation des responsabilités qui, dans le modèle public, sont assumées par des acteurs spécialisés et audités. Cet article présente les principaux risques liés à l'implémentation d'une CA privée, ainsi que les bonnes pratiques permettant de les limiter.
2. Les risques liés à l'implémentation d'une CA privée
Déployer une CA privée transfère à l'organisation des responsabilités qui, dans le modèle public, sont assumées par des acteurs spécialisés et audités. Les principaux risques sont les suivants :
a. Compromission des clés de CA
La compromission de la clé privée d'une CA peut permettre à un attaquant d'émettre des certificats frauduleux qui seront susceptibles d'être acceptés par les systèmes faisant confiance à cette CA, selon les politiques et contrôles appliqués. Pour une racine, le risque est particulièrement grave : usurpation d'identité, interception de communications ou accès non autorisés.
b. Indisponibilité et interruptions de service
Une CA en ligne indisponible empêche l'émission et le renouvellement automatisés des certificats. Les certificats déjà émis restent valides jusqu'à leur expiration, mais les services dont les certificats arrivent à terme peuvent devenir inaccessibles. L'absence de haute disponibilité ou de procédures de bascule constitue un risque opérationnel réel.
c. Mauvaise gestion du cycle de vie
L'oubli de renouvellement, l'absence d'inventaire des certificats ou des processus manuels augmentent le risque d'expirations non anticipées et d'interruptions de service.
d. Émission incorrecte (mis-issuance)
Des politiques d'émission trop permissives, des contrôles d'identité insuffisants ou des erreurs de configuration peuvent conduire à l'émission de certificats pour des identités non autorisées. Cela affaiblit la confiance interne.
e. Distribution et maintenance de la confiance
Le certificat racine doit être distribué aux systèmes qui doivent faire confiance aux certificats émis par cette PKI. Une distribution incomplète ou des mises à jour manquées peuvent entraîner des erreurs de validation difficiles à diagnostiquer.
f. Manque de compétences et de gouvernance
L'exploitation d'une PKI exige des compétences spécifiques, notamment pour les cérémonies de clés, la protection des clés, les politiques et la journalisation. Une dépendance à un nombre limité de personnes ou l'absence de documentation formelle constitue un risque organisationnel.
Les pratiques suivantes permettent de réduire les principaux risques associés à l'exploitation d'une CA privée.
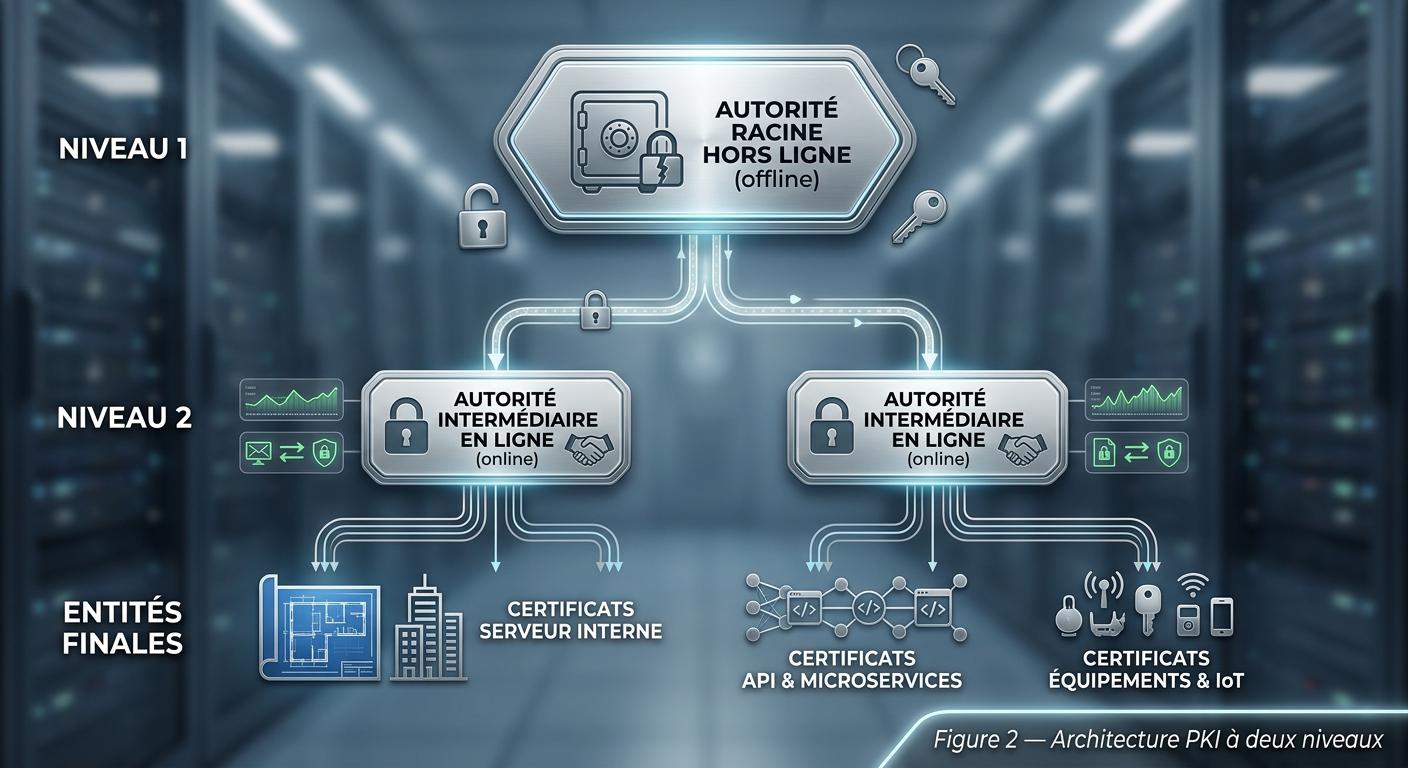
a. Architecture à plusieurs niveaux
Utiliser une racine hors ligne, idéalement avec une protection cryptographique appropriée pouvant notamment s'appuyer sur un HSM et/ou une infrastructure hors ligne, qui ne signe que des certificats d'autorités intermédiaires. Les intermédiaires en ligne émettent les certificats d'entité finale. En cas de compromission d'un intermédiaire, la racine reste intacte et peut signer un nouvel intermédiaire.
b. Protection des clés
Stocker les clés de CA dans des modules matériels de sécurité (HSM) ou des services de gestion de clés cloud (KMS) qui empêchent l'export de la clé privée. Restreindre strictement les accès administratifs et journaliser toutes les opérations sensibles.
c. Certificats à durée de vie courte
Lorsque le contexte le permet, privilégier des certificats à durée de vie courte, par exemple de quelques heures à quelques jours, afin de réduire la fenêtre d'exposition en cas de compromission d'une clé d'entité finale et la dépendance à des mécanismes de révocation active complexes.
d. Automatisation
Mettre en place des mécanismes d'émission et de renouvellement automatisés (ACME, API, agents). L'automatisation réduit les erreurs humaines et les risques d'expiration non anticipée.
e. Haute disponibilité et résilience
Concevoir la CA pour la haute disponibilité (réplication, bascule) lorsque l'émission et le renouvellement sont critiques. Prévoir des procédures de récupération documentées en cas d'incident.
f. Gouvernance et documentation
Documenter les politiques d'émission, les procédures de cérémonie de clés, les rôles et responsabilités, ainsi que les plans de réponse aux incidents. Maintenir un inventaire des certificats et surveiller les métriques d'émission, de renouvellement et d'expiration.
g. Principe du moindre privilège
Limiter les droits d'émission aux seules identités et usages nécessaires. Utiliser des profils ou des politiques de certificats restrictifs.
3. Conclusion
Le déploiement d'une CA privée s'accompagne de responsabilités importantes : protection des clés, disponibilité, gestion du cycle de vie, gouvernance et distribution de la confiance. Ces risques sont réels, mais ils peuvent être maîtrisés grâce à une architecture à plusieurs niveaux, à la protection des clés par HSM ou KMS, à l'automatisation, à des certificats à durée de vie courte et à une gouvernance documentée.
Une CA privée bien conçue, opérée selon les bonnes pratiques et limitée à son périmètre de confiance, reste un outil puissant et pertinent pour de nombreuses organisations.
4. Voir aussi
- Découvrez le rôle d'une autorité de certification et comment step-ca simplifie la gestion et l'automatisation des certificats TLS dans une organisation.
- Découvrez comment comparer les principales solutions de CA privée selon leur licence, leur automatisation et leur complexité.
- Blockchain et les cryptomonnaies
No comments yet. Start a new discussion.