IREX - Mise en place d'une autorité de certification open source avec step-CA
Découvrez le rôle d’une autorité de certification et comment step-CA simplifie la gestion et l’automatisation des certificats TLS dans une organisation.
2. Pourquoi gérer les certificats ?
3. PKI et autorités de certification
4. Qu'est-ce que step-ca ?
5. Les apports de step-ca
6. Cas d'utilisation
7. Conclusion
8. Voir aussi
1. Introduction
Les applications, serveurs, API et autres services échangent quotidiennement des informations qui doivent être protégées. Pour sécuriser ces communications, TLS permet notamment de chiffrer les échanges et d'authentifier les services.
Cette confiance repose notamment sur les certificats numériques et sur les autorités de certification (CA), qui permettent d'établir une relation de confiance entre une identité et une clé publique.
Dans une organisation, une autorité de certification interne peut être utilisée pour sécuriser des applications, des API, des services internes ou différents équipements.
Cet article présente simplement le rôle d'une autorité de certification, le fonctionnement général d'une PKI et l'intérêt d'une solution open source comme step-ca.
2. Pourquoi gérer les certificats ?
À mesure qu'une organisation utilise davantage de serveurs, d'applications et d'API, le nombre de certificats à gérer peut augmenter. Leur gestion manuelle devient alors plus difficile à suivre.
Un certificat arrivé à expiration peut entraîner des erreurs de validation TLS et perturber les communications avec le service concerné. Le renouvellement, le déploiement et la révocation des certificats doivent donc être correctement organisés.
L'objectif d'une gestion structurée est de réduire les opérations manuelles, limiter les erreurs et faciliter le suivi du cycle de vie des certificats.
3. PKI et autorités de certification
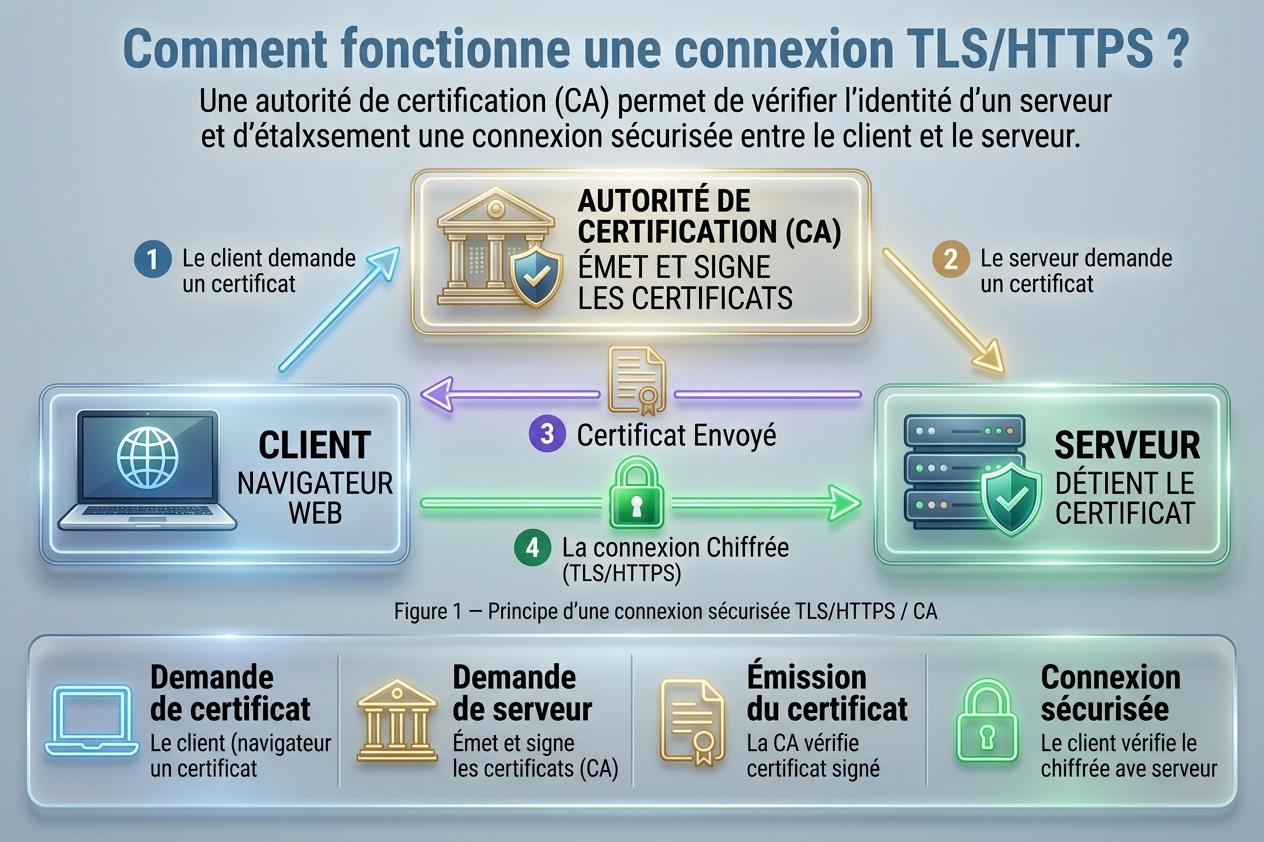
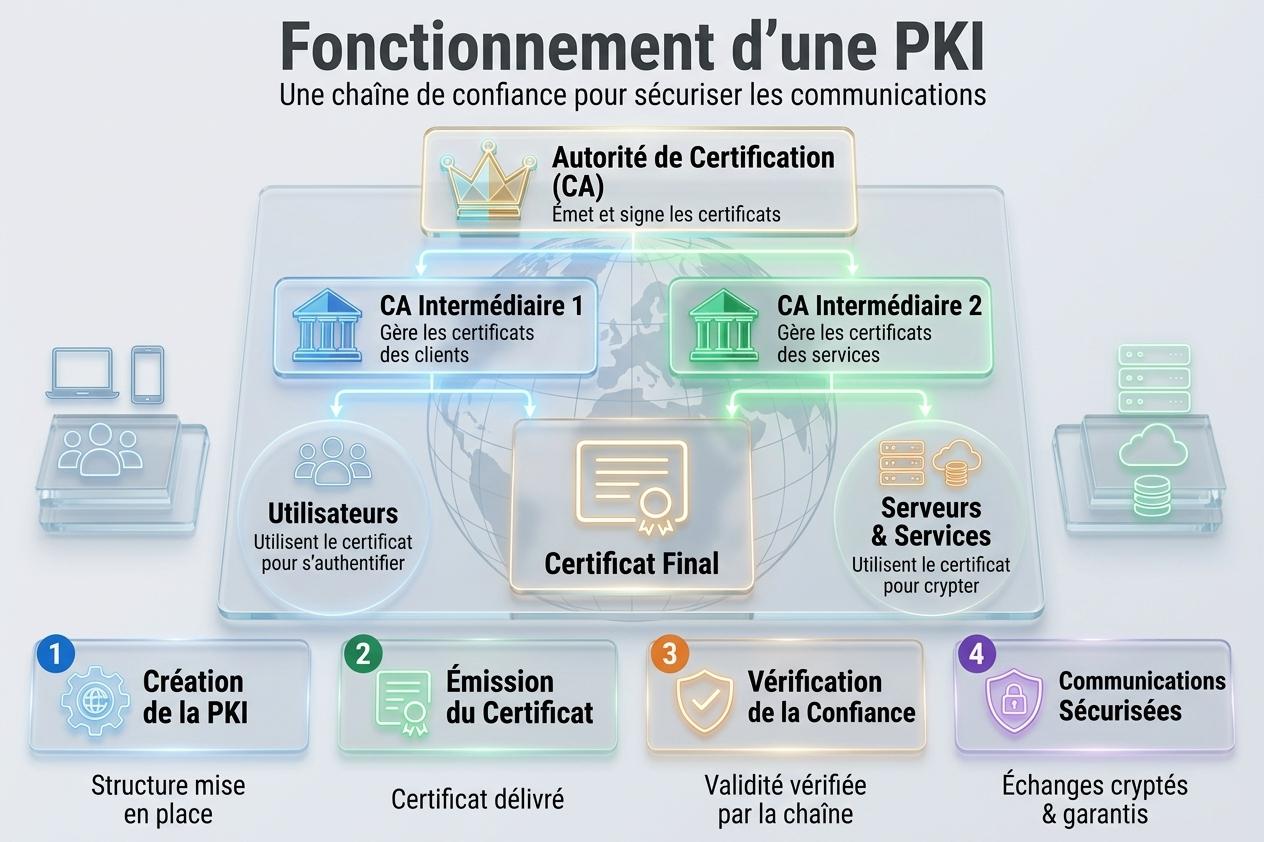
Une PKI (Public Key Infrastructure), ou infrastructure à clés publiques, regroupe les composants, mécanismes et procédures nécessaires à la gestion des certificats et des clés publiques.
L'autorité de certification, ou CA, joue un rôle central dans cette infrastructure. Elle délivre des certificats numériques qui associent une identité à une clé publique.
Lorsqu'une CA signe un certificat, les systèmes qui lui accordent leur confiance peuvent vérifier que le certificat provient bien de cette autorité et qu'il n'a pas été modifié.
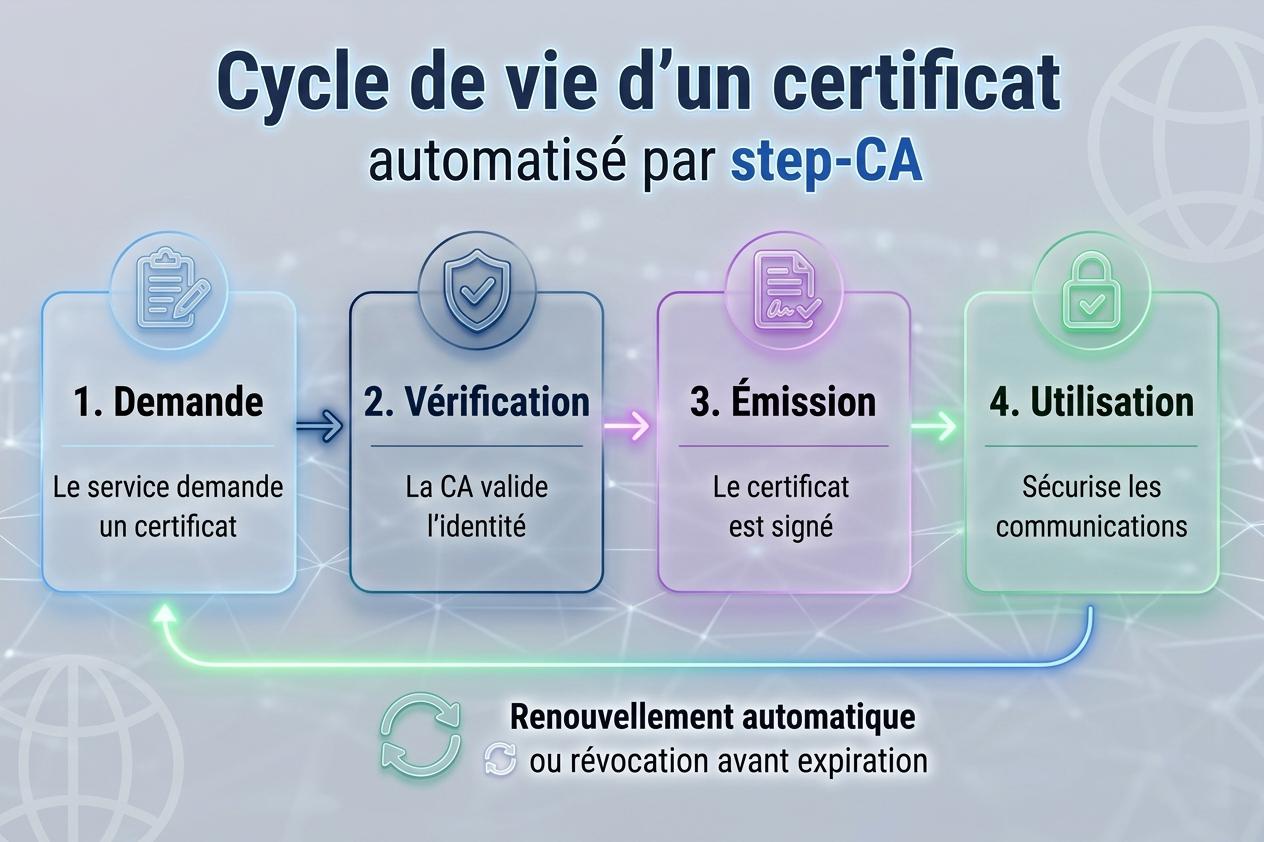
Une PKI permet ainsi d'organiser différentes étapes du cycle de vie des certificats : émission, déploiement, renouvellement et, selon l'architecture utilisée, révocation.
4. Qu'est-ce que step-ca ?
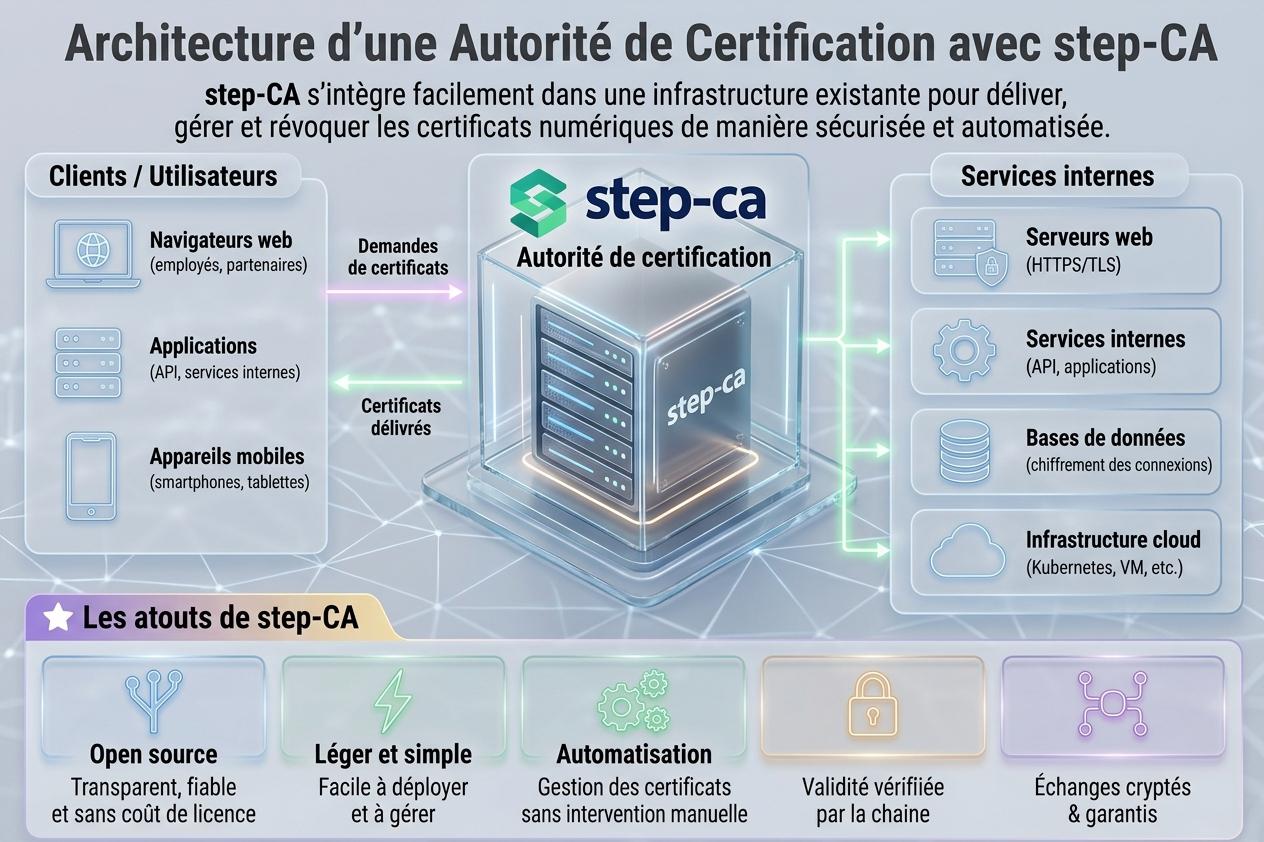
step-ca est une autorité de certification open source développée par Smallstep. Elle permet notamment d'émettre et de gérer automatiquement des certificats X.509 et SSH.
La solution peut être utilisée pour mettre en place une autorité de certification interne et automatiser différentes opérations liées au cycle de vie des certificats.
step-ca prend notamment en charge le protocole ACME, qui permet à des clients compatibles d'automatiser les demandes et le renouvellement de certificats.
Son architecture repose généralement sur une PKI à deux niveaux, avec une autorité racine et une autorité intermédiaire chargée d'émettre les certificats destinés aux services.
5. Apports et limites de step-ca
Dans une infrastructure interne, step-ca peut apporter plusieurs avantages pour organiser et automatiser la gestion des certificats.
Une CA permet de centraliser les mécanismes d'émission des certificats et de structurer la relation de confiance entre les différents services.
Grâce à l'automatisation, les certificats peuvent être renouvelés sans dépendre systématiquement d'une intervention manuelle. Cela permet notamment de réduire le risque d'oublier une échéance.
Une CA interne peut permettre à différents services d'établir des communications TLS de confiance au sein d'une organisation.
Une PKI interne permet à l'organisation de définir ses propres règles de confiance et de gérer les certificats utilisés dans son environnement.
step-ca n'est pas la seule solution permettant de mettre en place une infrastructure de certification. Le choix dépend notamment des besoins, de l'architecture et des fonctionnalités recherchées.
| Solution | Positionnement | ACME | Approche |
|---|---|---|---|
| step-ca | CA privée open source | Oui | PKI dédiée et automatisable |
| OpenSSL / Easy-RSA | Outils open source de création et gestion de PKI | Pas d'ACME natif | Davantage orienté commandes et scripts |
| HashiCorp Vault PKI | Moteur PKI intégré à Vault | Oui, depuis Vault 1.14 | PKI intégrée à une plateforme de gestion de secrets |
Comme toute solution de PKI, step-ca nécessite une conception et une administration rigoureuses. Les principaux points de vigilance concernent la protection des clés, la disponibilité de la CA et certaines fonctionnalités volontairement limitées.
Les clés privées de la chaîne de certification sont critiques. Leur compromission peut permettre de produire des certificats frauduleux et remettre en cause la confiance accordée à la PKI. Elles doivent donc être protégées par des contrôles d'accès appropriés et, selon les besoins, par des mécanismes matériels ou des services de gestion de clés.
Une indisponibilité de la CA peut empêcher temporairement l'émission ou le renouvellement automatisé des certificats. Pour les environnements nécessitant une forte disponibilité, step-ca prend en charge des architectures haute disponibilité reposant notamment sur plusieurs instances et une base de données adaptée.
6. Cas d'utilisation
Une autorité de certification interne peut être utilisée dans différents contextes où plusieurs services doivent établir une relation de confiance.
Elle peut notamment servir à sécuriser les communications entre applications internes, protéger des API, authentifier des services ou gérer les certificats de différents composants d'une infrastructure.
Dans un environnement de développement ou de laboratoire, une PKI interne permet également de tester la gestion des certificats dans des conditions proches de celles rencontrées dans une infrastructure réelle.
L'intérêt devient particulièrement visible lorsque le nombre de services augmente et que la gestion manuelle des certificats devient difficile à maintenir.
7. Conclusion
La gestion des certificats est un élément important de la sécurité des communications numériques. Une PKI permet d'organiser cette gestion et d'établir une relation de confiance entre les différents composants d'un système d'information.
Avec step-ca, une organisation peut mettre en place une autorité de certification open source et automatiser une partie du cycle de vie des certificats, notamment leur émission et leur renouvellement.
Cette solution apporte ainsi une approche adaptée aux environnements internes qui souhaitent disposer d'une PKI moderne et automatisable, tout en nécessitant une attention particulière à la protection des clés, à la disponibilité de l'infrastructure et aux fonctionnalités réellement requises.
No comments yet. Start a new discussion.