IREX - Cryptographie Post-Quantique
Découvrons dans cet article les menaces de l’avancé du quantique et la nécessité de migrer progressivement vers des systèmes futuristes
Cryptographie Post-Quantique
Ce que le quantique change, pourquoi agir maintemant, et comment preparer la migration de votre infrastructure de confiance
1. Introduction
Depuis plusieurs années, les médias évoquent abondamment l’informatique quantique, les menaces qu’elle fait peser sur les procédés cryptographiques actuels et la nécessité de disposer de solutions cryptographiques sécurisées face aux ordinateurs quantiques. Cet écho médiatique suscite parfois des incertitudes et des craintes quant à la sécurité des méthodes en vigueur. Le présent document vise donc à décrire brièvement les caractéristiques d’un ordinateur quantique, les problèmes qu’il pose pour la sécurité de certains procédés, le concept de cryptographie post-quantique, les avancées réalisées dans ce domaine et les axes de progression.
2. Ce que le quantique change pour la cryptographie
Le quantique change le fondement la donne en remettant en cause les fondements mathématiques de la cryptographie asymétriques actuelle.
La menace principale (algorithme de sort)
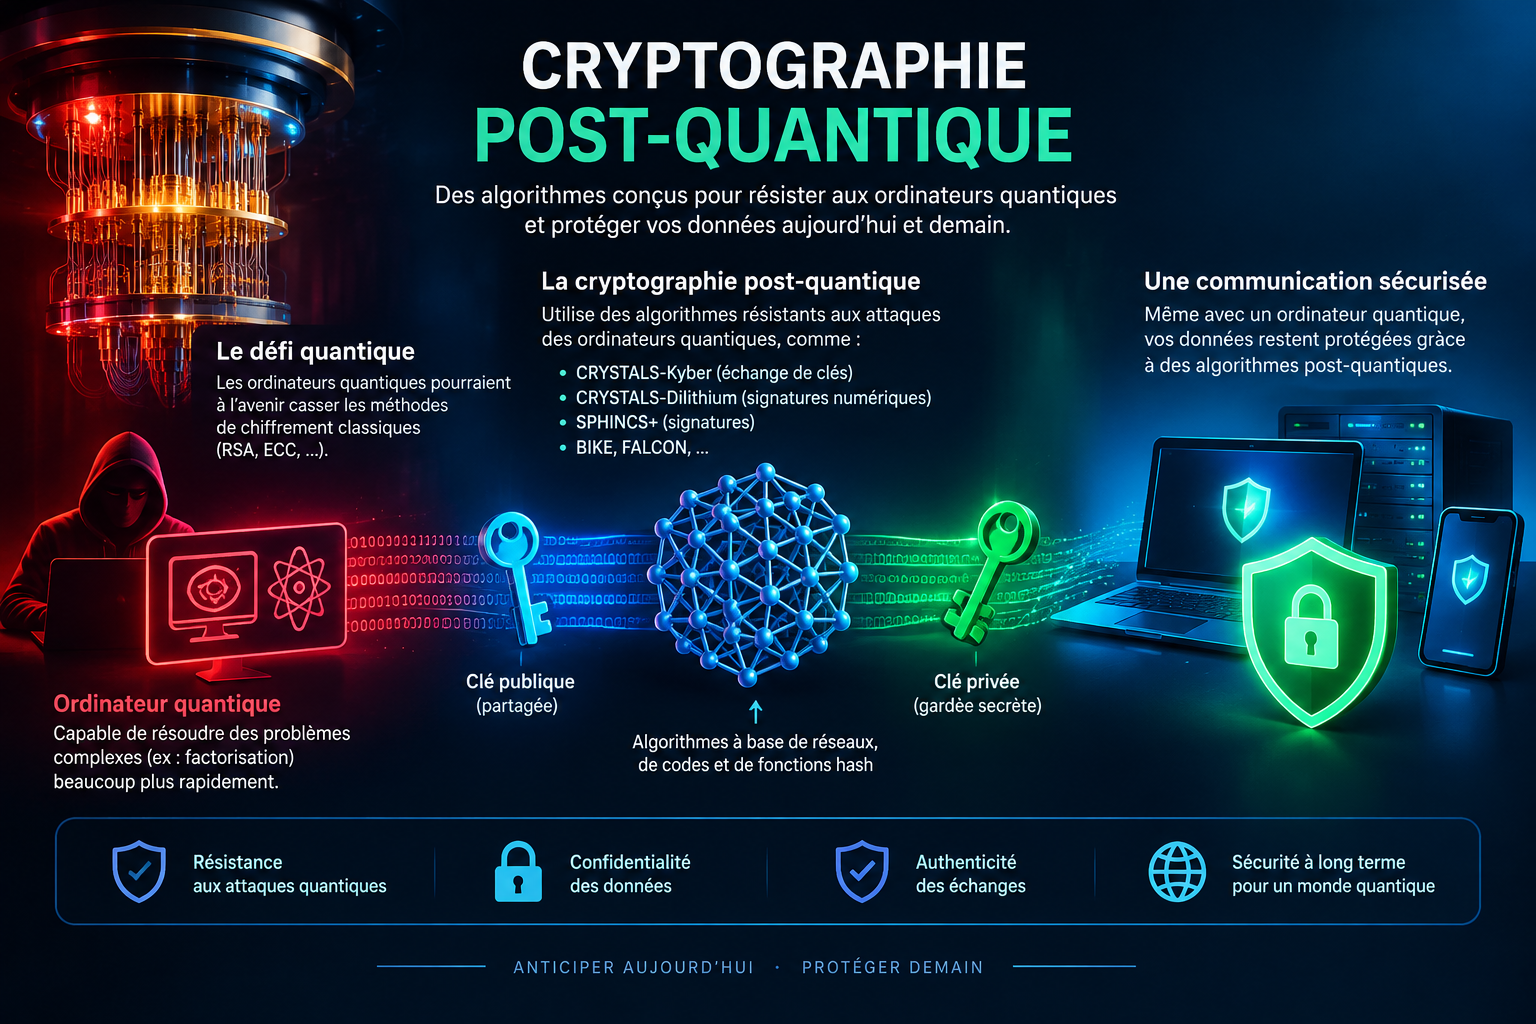
Un ordinateur quantique suffisamment puissant pour exécuter l’algorithme de Shor pourra factoriser de grands entiers et résoudre le problème du logarithme discret en temps polynomial. Cela rendra obsolètes tous les crypto systèmes à clef publique reposant sur ces problèmes, notamment RSA, Diffi-Hellman (DH), ECDH et ECDSA
La menace secondaire (Algorithme de Grover)
Pour la cryptographie symétrique (comme AES), l’algorithme de Grover fournit une accélération quadratique pour la recherche exhaustive. Cela signifie qu’un algorithme avec une clef de k bit n’offrira plus qu’une sécurité de k/2 face à un adversaire quantique. Pour maintenir le même niveau de sécurité il faut doubler la taille des clef symétriques (par exemple, passer de AES-128 à AES-256).
La menace “Harvest Now, Descrypt Later” (HNDL)
3. Qu'est-ce que la post-cryptographie ?
La cryptographie post quantique (PQC), aussi appelé cryptographie résistante au quantique, désigne l’ensemble des algorithmes cryptographique conçus pour être sûr à la fois contre les ordinateurs classiques et les quantiques.
Principe
Elle repose sir des problèmes mathématiques différent de ceux utilisées actuellement (factorisation, logarithme discret) et pour lesquels aucun algorithme quantique efficace n’est connu.
Les familles d’algorithmes
Il existe cinq familles de primitives post-quantique
- Réseaux euclidiens: La famille la plus prometteuse er la plus déployée. C’est la base des premiers standards du NIST (ML-KEM, ML-DSA, FALCON).
- Code correcteurs d’erreurs: Une famille ancienne et conservatrice (exemple : McEliese).
- Fonctions de hachage : La plus conservatrice et dont la sécurité ne repose que sur les propriétés des fonctions de hachage (exemple SPHINCS+).
- Polynômes multivariés : Une famille qui a subi des attaques cryptographiques majeurs (exemple : Rainbow).
- Iso-génies entre courbes elliptiques super singulières : Une famille qui a également été brisée (SIKE).
Standardisation
Le NIST a lance un processus de standardisation en 2016. En 2024 les premiers standards ont été finalises : FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) et FIPS 205 (SLH-DSA).
4. Pourquoi les entreprises doivent-ils s'y intéresser maintenant ?
L’intérêt des entreprises pour la PQC est motivé par plusieurs facteur urgents et stratégiques dont :
Urgence de la menace HNDL
Comme mentionnée ci-dessus cette menace est opérationnelle dès aujourd’hui. Les données sensibles secrets industriels, données personnelle et transactions financières) chiffrées avec RSA ou ECC ont déjà vulnérables, a une future attaque quantique. La période de confidentialité requise pour ces données (parfois 25 ans) dépasse l’horizon estime de l’arrive d’un ordinateur quantique (estime entre 8 à 15 ans)
Cycles des vies long des systèmes
De nombreux systèmes (IoT, infrastructure critique, PKI) ont des cycles de vie de plusieurs décennies. Il est donc nécessaire de planifier la migration bien avant que la menace ne soit imminente pour éviter une refonte couteuse et précipitée.
Précision réglementaire et normative
Les autorités comme le NIST, l’ANSSI, la NSA et l’union Européenne publient des feuilles de route et des recommandations. La NSA a fixe une échéance à 2030 pour la migration complète des systèmes de sécurité nationale, et google a même avance sa propre échéance à 2029.
Agilité cryptographique
L’écosystème PQC est encore jeune et certains systèmes ont déjà été brises (SIKE, Rainbow). La seule stratégie viable est de bâtir une agilité cryptographique : la capacite de remplacer les algorithmes de manière transparurent sans refonte majeure. C’est une course de fond qui commence par un inventaire précis.
5. Quels impacts sur la PKI et l'infrastructure de confiance ?
La migration vers la PQC a un impact profond et complexe sur l’infrastructure de confiance, en particulier la PKI, et les autorités de certification.
Migration en deux temps distincts
Il est crucial de séparer la migration de la confidentialité (échanges des clefs) de celle de l’authentification (signatures). Ce sont deux programmes de sécurité distincts.
Défis de l’authentification
- Taille des certifications et signatures : Les signatures et les clefs publiques post quantique sont beaucoup plus grandes que celle de RSA ou ECC. Par exemple une signature ML-DSA fait 3293 octets, contre 64 octets pour ECDSA. Cela peut entrainer une fragmentation des paquets des problème de compatibilités avec middleboxes et une augmentation de la latence.
- Migration de la chaine de confiance : il ne suffit pas de changer de certificat du serveur. Il faut migrer l’ensemble de la chaine : les certificat feuille, les CA intermédiaires, les ancres de confiance et les magasins de confiance des clients (navigateurs, OS, applications).
- Compatibilités des clients : un serveur ne peut pas déployer un certificat PQC si ses clients (navigateurs, bibliothèques, OS) ne savent pas le valider. La migration de la PKI est donc tirée par les clients et non par les serveurs.
Rôle critique des HSM
Les HS< (Hardware Security Modules) qui stockent les clefs prives des CA doivent être mise a jours pour supporter les nouveaux algorithmes (générations des clefs, signature, stockage). C’est un goulot d’étranglement majeur car le cycles de vie matériel est long et les HSM actuels ne supportent par la PQC.
Approches hybrides et composites
Pour faciliter la transition, des certificats hybrides (classique + PQC) ou composites sont proposés. Cependant, ils ajoutent de la complexité et des défis de validation. L’utilisation de certificats, a logique « OR » (ou une seule signature suffit) est considéré comme risquée car elle ouvre une porte aux attaques par downgrade.
6. Comment se préparer concrètement
Pour une migration réussie il suffit que l’on suive les étapes suivantes :
-
Inventaire cryptographiques et évaluation des risques
- Cartographier tous les actifs cryptographiques : bibliothèques TLS, algorithmes, certificats, CA, HSM, protocoles, etc.
- Identifier les données sensibles dont la confidentialité doit être maintenue sur le long terme. C’est la priorité absolue.
- Evaluer la dépendance a l’écosystème : clients, serveurs, middleboxes, etc
-
Planification de la migration et agilité cryptographique
- Adopter une architecture agile ou les algorithmes peuvent être remplaces par simple configuration, sans recompilation.
- Suivre un plan de migration par étapes. Un Framework en trois couches est proposé :
- Couche 1 : Audit de l’existant (score CARS <= 30). Systèmes vulnérables.
- Couche 2 : Pont hybride (score CARS 31-75). Déploiement de solutions hybrides (ECDHE + ML-KEM) pour la confidentialité, coexistence de certificats classiques et PQC.
- Couche 3: Natif PQC(score CARS >= 76). Migration complète vers les standards FIPS 203/204/205.
-
Déploiement et tests
- commencer par la migration de la confidentialités (échange des clefs) via des hybrides, c’est la partie la plus nature et la plus facile à déployer.
- Tester l’interopérabilité de manière exhaustive : clients, serveurs, navigateurs, middleboexes, proxys, résomption.
- Préparer la migration de l’authentification et de la PKI. C’est l’étape la plus longue et la plus complexe. Elle doit être planifiée et testée en environnement contrôle.
-
Gouvernance et conformité
- Aligner la stratégie sur les cadres réglementaires et les échéances.
- Mettre en place une gouvernance pour éviter le « greenwashing » de la sécurité et s’assurer que les scores de préparation sont basés sur des preuves.
- Prévoir des mécanismes de retrait contrôlé des algorithmes classiques, en fonction des risques et de l’interopérabilité observe.
7. Conclusion
En résume, la préparation est un processus socio-technique qui commence par une prise de conscience de la menace HNDL, se poursuit par un inventaire rigoureux et une architecture agile, et de se centralise par un déploiement progressif qui testé, en commençant par la confidentialité et en préparant le terrain pour l’authentification et la PKI
No comments yet. Start a new discussion.